
“X漏洞奖励计划”是微步在线X情报中心推出的一款针对“未公开详情”漏洞的奖励计划,目标是以更短的时间,给更多的钱(这可能是你能找到的,国内为0day付费最高的奖励计划)。我们致力于成为国内最好的漏洞奖励平台,帮助防护漏洞,守护数字世界的和平安定。
- 时间短,价格高。争取在最短的反馈时间内,给安全研究员争取可能是行业内最高的奖金。
- 先定价,再给洞。尊重所有安全研究员的研究成果,不给羞辱式的奖金。定价后,再提交漏洞详情。
- 重防护,不破坏。收到的漏洞用来促进协同防御,保护网络安全,提升产品能力,配合厂商修复,不做破坏行为。
拒绝一洞多交,一鱼多吃,如发现拉入黑名单,永不启用。
漏洞需同时满足本页所有适用的收录条件。规则中的“收录”表示该类型可进入收录审核,不代表最终收录;平台还将结合产品范围、权限要求、实际危害、复现结果、验证环境、重复性及公开情况进行综合判断,最终以审核结果为准。
基本要求
- 互联网上未公开漏洞详情,包括但不限于漏洞数据包、分析文章、PoC、Exp;已经公开在互联网上的漏洞不收录。
- 只收可利用的Exploit,不收"存在可能性"的漏洞。
- 只收通用漏洞,不收事件型漏洞。
- 只收录无权限要求的前台漏洞。
- 由fastjson,log4j等通用组件的已知漏洞所形成的漏洞不在0day漏洞收录范围内。
- 0day漏洞只收录影响产品最新版的漏洞,该版本须为厂商长期维护的主流版本。无法确认是否影响最新版或无法提供验证环境的,仍走0day提交入口,但按非0day系数审核与估价。
产品范围要求
X 漏洞奖励计划主要接收 Web 漏洞。请通过下方“收录范围查询”确认产品当前是否在公开收录范围,并查看最新系统评级与基准定价。公开范围外的产品仍可提交,但审核优先级较低,由平台结合实际情况决定是否收录及奖励。
收录范围查询
公开收录范围、系统评级和基准定价会动态更新,提交前请通过“收录范围查询”确认产品当前状态。
查询结果仅代表查询时的产品状态,不构成平台对后续收录或奖励的承诺。是否收录及最终奖励金额,以人工审核时产品的实际收录状态、漏洞验证及审核结果为准。
产品降级、下线与暂停收取
当出现以下任一情况时,平台可能对产品进行降级或暂停收录:
- 近一年平台已收录的同产品高危漏洞数量超过 10 个;
- 同产品同时处于未修复状态的漏洞数量超过 3 个;
- 厂商已无能力继续修复漏洞,例如超过半年未发布新的漏洞补丁。
产品收录状态可能在用户提交后、平台完成最终收录审核前发生变化。若产品在审核期间被降级、下线或暂停收录,即使提交时仍处于公开收录范围,平台也可根据审核时的最新状态暂停或终止本次审核,暂不收录该产品或版本漏洞。
漏洞权限要求
只收录无需任何身份认证即可发起攻击的前台漏洞。需要在普通用户或管理员等已登录状态下利用的漏洞不收录。
| 类型 | 判断说明 | 结论 |
|---|---|---|
| pre-auth(未授权) | 漏洞可被未认证的远程攻击者直接利用 | 收录 |
| 组合类漏洞 | 多个缺陷组成利用链时,以利用链的最终效果判断权限要求。例如“前台信息泄露 + 会话伪造 + 后台代码执行”最终达到未授权代码执行,按 pre-auth 代码执行判断 | 收录 |
| post-auth(认证后) | 仅在已登录(普通用户或管理员)状态下可利用 | 不收录 |
开源项目的特殊说明
提交前请先理解目标项目的官方 security 文档(例:flink.apache.org/what-is-flink/security/),理解官方会定义安全边界。
- 边界之外才是漏洞,边界之内是有意设计的功能。
- 官方文档中已声明"需自行防护/建议关闭"的攻击面,不按漏洞收录。
组合漏洞中的认证绕过判定
本规则用于判断组合漏洞是否可以按未授权漏洞处理,不代表认证绕过漏洞一定收录。
| 形成原因 | 是否属于认证绕过 |
|---|---|
| 逻辑漏洞或代码问题导致认证被绕过 | 属于 |
| 代码中的硬编码问题导致认证被绕过 | 属于 |
| 自行设置的弱口令,包括经过加密或解密后得到的弱口令 | 不属于 |
| 配置文件、环境变量等位置中的默认口令 | 不属于 |
弱口令或默认口令属于正常登录凭据,不视为认证绕过。
环境要求
0day 漏洞需满足以下环境要求:
- 开源项目:需在项目最新代码上完成漏洞验证。
- 闭源项目:
- 本地验证:需提供可在本地运行的完整验证环境,包括安装包、虚拟机或 Web 源码;环境必须能够运行完整系统或服务。
- 非本地验证:须同时满足以下两个条件:
- 复现目标能够回显当前复现版本;
- 能够提供与该复现版本对应的源代码。
- 仅通过厂商官方 Demo 验证,不能作为 0day 收录依据。
不满足上述环境要求的,由于无法确认影响版本,只能按照非0day的 0.3 系数提供报价。
漏洞类型要求
提交参与奖励计划的漏洞类型包括:
- 能够实现RCE效果的漏洞或组合漏洞(例如:远程代码执行、远程命令执行、文件上传GetShell)
- 认证绕过(不包括弱口令)
- 文件读取漏洞(能够获取系统任意文件,至少能够读取应用的配置文件)
说明:组合漏洞要求能最终达到 RCE 效果,且组合漏洞数不超过 2 个。例如,“权限绕过+文件上传+文件包含”不收录。
| 类型 | 判断说明 | 收录结论 | 漏洞类型定价系数 |
|---|---|---|---|
| 远程代码/命令执行(RCE) | 远程攻击者可在目标执行任意代码或系统命令 | 收录 | 按 RCE 系数计算 |
| 反序列化 / 表达式执行 | Java 、PHP 、 .NET 反序列化,或 Ognl、Mvel、Groovy 等表达式注入,最终达到代码或命令执行 | 收录 | 按 RCE 系数计算 |
| 任意文件上传 | 上传可执行或可解析的恶意文件,最终导致代码执行 | 收录 | 按 RCE 系数计算 |
| SQLi To RCE | 可通过 SQL 注入进一步写入文件、执行命令或获取管理员权限 | 收录 | 按 RCE 系数计算 |
| 认证 / 权限绕过 | 绕过身份认证或越权到达高危功能,最终可达到 RCE 或管理员权限 | 收录 | 按实际危害判断;未达到 RCE 时适用 0.3 系数 |
| 任意文件读取(关键配置) | 可读取数据库配置、凭证、密钥等关键文件,并能证明实际危害 | 收录 | 非 RCE,适用 0.3 系数 |
| 有实际危害的SQLi | 可读取业务数据等关键数据,并能证明实际危害 | 收录 | 非 RCE,适用 0.3 系数 |
| 仅有 SQLi 注入点 | 仅能提供数据库报错等理论证明,无法证明实际危害 | 不收录 | - |
| 低影响漏洞(无组合证明) | 信息泄露、CSRF、Self-XSS 等,且无法证明可进一步造成高危影响 | 不收录 | - |
| 仅后台功能型漏洞 | 后台逻辑缺陷、越权操作等,不涉及 pre-auth 利用 | 不收录 | - |
| 1-click/n-click漏洞 | 需要受害者点击或进行其他配合才能完成利用 | 不收录 | - |
| 非默认配置下存在的漏洞 | 只有目标启用特定非默认配置时才存在 | 不收录 | - |
| 无法稳定复现的漏洞 | 例如条件竞争、高并发下偶现,或与部署环境强相关且无法稳定复现 | 不收录 | - |
定价关系
漏洞通过收录审核后,平台将根据产品基准定价、各项定价系数,以及活动奖励系数(如适用)综合评定漏洞价值。
常规报价 = 基准定价 × 各项适用定价系数
符合活动奖励条件时:
最终报价 = 常规报价 × 活动奖励系数
其中:
- 基准定价是产品的参考起始价,不代表固定报价。各产品基准定价请参考上文“漏洞接收要求与范围—产品范围要求”。
- 定价系数的评定维度、判定标准及具体系数,请参考下文“定价系数”。
- 活动奖励系数仅在特定活动期间生效。平台可能针对指定产品、漏洞类型或提交条件设置活动奖励系数,具体适用范围、奖励系数、有效期、叠加规则及奖励上限以对应活动说明为准。未满足活动条件时,仍按常规定价规则计算。
漏洞是否收录及最终奖励金额,以人工审核结果为准。
定价系数
| 定价维度 | 判定标准 | 系数 |
|---|---|---|
| 提供平台尚未掌握的闭源产品环境 | 产品为闭源产品,且平台当前没有可用的本地复现环境。平台只有旧版环境时,提交新版环境也满足。 非本地验证时,能够回显当前复现版本并提供对应版本源代码,也满足 | 满足:× 1.2 其他:× 1 |
| 受影响资产数量 | 按近一个月内公网独立 IP 数量计算;多个测绘源取平均值计算 | 根据近一个月受影响资产公网独立 IP 数量计算,系数为 0.5 到 1.3。独立IP数量越多,系数越高。 |
| 影响版本 | 按已核实的受影响版本范围计算 | 多个版本:× 1 仅单个版本:× 0.8 影响版本未知:× 0.3 |
| 漏洞类型 | 以可复核的最终利用效果为准 | RCE:× 1 非 RCE:× 0.3 |
| 组合漏洞 | 是否需要多个独立缺陷共同完成利用链;SQLi To RCE、认证绕过 + 后台文件上传等均属于组合漏洞 | 否:× 1 是:× 0.7 |
| 已知漏洞补丁绕过 | 是否绕过厂商针对已知漏洞的官方补丁 | 否:× 1 是:× 0.8 |
| 漏洞稀缺性 | 按近一年平台已收录的同产品高危漏洞数量判断 | 根据近一年平台已收录的同产品高危漏洞数量计算,系数为 0.5 到 1。数量越少,表示漏洞越稀缺,系数越高。 超过10个该产品将进行降级或下线处理。 |
反馈流程:
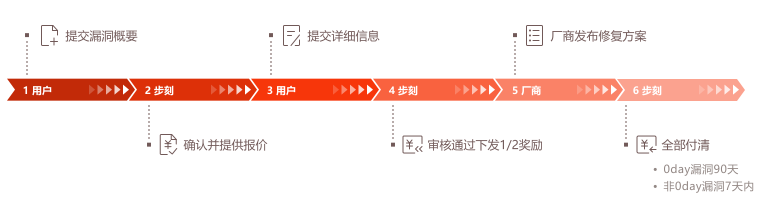
- 步刻收到用户提交的漏洞概要后,会在3个工作日内回复是否符合接收标准,如符合则会附上漏洞报价。如用户接受该报价,则需要进一步提交漏洞详细信息,步刻对漏洞验证评估后,会给出最终报价并与用户再次确认,用户无异议则步刻收录该漏洞,向用户下发1/2奖励。
- 0day漏洞在审核完成后报送至监管平台与厂商,监管平台和厂商确认为未知漏洞,则在厂商发布修复方案后,发放剩余奖励。如果厂商超过90天都没有修复漏洞,则最晚90天发放剩余奖励。
- 非0day漏洞在审核通过后7天内互联网未公开该漏洞详情,则下发剩余奖励。
值得注意的是:
- 当出现以下任一情况,步刻将有权不发放剩余奖励:
- 在整个反馈流程中,漏洞被修复或在其他渠道被披露
- 在整个反馈流程中,互联网有公开漏洞细节信息
- 监管确认重复
- 发现存在一洞多交的情况
- 当出现以下任一情况,步刻将调整漏洞价格或终止漏洞审核流程
- 漏洞详细信息与漏洞概要信息不符,例如:漏洞影响版本、漏洞类型、存在利用条件等
- 提供的环境无法搭建、提供的环境不可控
- 漏洞经过验证是已收录的重复漏洞
- 审核漏洞详细信息时发现与漏洞概要信息有出入或信息有误,导致漏洞无法通过审核
- 在提交之后有人提交相同漏洞
- 当出现下列情形之一的,步刻将对用户提交的漏洞自动判定为“不采用”,步刻将终止收集该漏洞:
- 用户提交漏洞概要后,经步刻审核需要补充信息的,用户在5个工作日内未补充的;
- 用户提交漏洞详细信息后,经步刻审核仍需要补充信息的,用户在5个工作日内未补充的。
- 用户在确认漏洞奖励之前选择终止的,步刻将终止收集该漏洞,删除用户提交的漏洞信息,并承诺不会将用户提交的漏洞信息用于其他用途。
- 用户提交漏洞信息后,经步刻审核,不符合收录要求的,将判定为“不采用”,步刻将终止收集该漏洞。
个人用户、企业用户均可参与。
用户提交参与奖励计划的漏洞须为未经披露的、真实且有效的漏洞,即漏洞在提交给步刻前不曾提交给包括但不限于安全响应中心、媒体、社区、企业等其他任何第三方。
步刻将根据用户提供的漏洞质量,提供相应奖励。
奖励以微步币的形式发放,微步币可直接兑换现金等。了解详情 >
微步币仅限于X情报中心注册用户在X情报中心平台内兑换相应礼品使用。用户不应将所获得的微步币用于其他兑换或交易、转让给第三方或进行任何非法行为。兑换礼品的种类和所需微步币的数量可能会根据X情报中心活动运行阶段、礼品市价等随时进行调整。
根据国家税务相关规定,个人所得需要办理税务申报,步刻会帮助用户完成报税,税费由步刻承担。报税时,请按照步刻工作人员的指引,提供相应的材料。
微步币兑换现金:
前半周(周一、周二、周三)兑换,则最晚可在当周周五到账;后半周(周四、周五、周六、周日)兑换,则最晚在下一周的周五前到账。如遇特殊原因,会存在到账时间顺延至下一周周五的情况。
微步币兑换实物奖品:
每月15日前提交的兑换申请,用户兑换的礼品,步刻将在兑换当月最后一个工作日前发出,每月15日后提交的兑换申请,用户兑换的礼品,步刻将在兑换次月最后一个工作日前发出。
步刻重视每一位X情报中心伙伴的贡献,如果对本活动有任何的建议,欢迎通过邮箱(loudong@threatbook.cn)向步刻反馈。建议一经采纳,步刻将为您奉上精美礼品!
- 所有权:活动参与用户所提交的漏洞一经收录,且步刻发放奖励后,该漏洞所有权、使用权归步刻及关联方享有,用户不得在未经步刻书面授权的情况下再将该漏洞提供给其他第三方或进行其他获利行为。
- 未公开:所提交漏洞须为尚未公开漏洞,且在向步刻提交前未向任何第三方提供。
- 可证伪:提交的漏洞需要根据步刻要求提供信息,用于验证相关漏洞的真实性。无有效信息的漏洞情报将不被采用;无法证实或者伪造的漏洞情报将不予采用。
诚实守信:参与活动的用户需要保证所提交漏洞是真实存在的,非伪造、变造、虚构或以其他违规、非法手段获得或提供的,否则步刻会视情况对违规用户进行责任追究。责任追究形式包括但不限于:
永久取消违规用户参与X情报中心各类奖励活动的资格,违规用户将无法使用X情报中心服务。
收回相关奖励及所兑换礼品,要求违规用户赔偿给步刻造成的一切损失。
- 经步刻审核通过后的同一漏洞情报,步刻将奖励发放给最早提交者,提交已公开或步刻已掌握的漏洞情报,步刻将不予接收。
在参与漏洞奖励计划过程中,如用户对漏洞奖励活动流程、漏洞评定等有异议的,请通过邮箱(loudong@threatbook.cn)与步刻交流反馈,步刻将本着合法合规、实事求是、以用户为中心的原则处理相关问题,积极响应用户的合理诉求,维护用户的合法权益;对于散布不实言论扰乱活动秩序及其他任何通过非正当手段干扰、破坏活动规则的行为,步刻亦将通过合法合规的手段维护自身合法权益。
自2022年05月24日起实施